

Rechenzentren spielen eine immer wichtigere Rolle in den Diskussionen rund um kritische Infrastrukturen und moderne Technologien. Nahezu jede Branche, die digital arbeitet – von Banken und dem Gesundheitswesen über die Unterhaltungsindustrie bis hin zu KI-Anwendungen – nutzt Rechenzentren.
Angesichts ihrer Bedeutung für die digitale Wirtschaft ist die Absicherung der Einrichtungen selbst von entscheidender Bedeutung. Denn auch wenn digitale Bedrohungen häufig die Schlagzeilen beherrschen, kann ein physischer Sicherheitsvorfall weit gravierendere Folgen haben. Nur ein mehrschichtiges physisches Schutzkonzept kann diese kritischen Vermögenswerte wirksam schützen.
In diesem Blogbeitrag erläutern wir die fünf wesentlichen Ebenen einer solchen Verteidigungsstrategie – von der äußeren Grundstücksgrenze bis hin zum einzelnen Serverschrank. Wir beleuchten die realen Bedrohungen, denen diese kritischen Einrichtungen ausgesetzt sind, und zeigen konkrete Maßnahmen auf, um sie effektiv zu schützen.
Was sind die größten Bedrohungen für Rechenzentren?
Die Bedrohungen für ein Rechenzentrum sind vielfältiger, als viele vermuten, und gehen weit über ausgeklügelte Cyberangriffe hinaus. Die Risiken reichen von gezielten Angriffen über menschliche Fehler bis hin zu unvorhersehbaren Umwelteinflüssen.
Um wirksame Schutzmaßnahmen planen zu können, müssen die Risiken kategorisiert werden:
- Physisches Eindringen: Das klassische Einbruchsszenario. Der Eindringling kann ein Wirtschaftsspion, ein Dieb auf der Suche nach wertvoller Hardware oder ein Saboteur sein, der erhebliche Störungen verursachen möchte.
- Insider-Bedrohungen: Dabei muss es sich nicht zwangsläufig um einen böswilligen Mitarbeiter handeln. Auch kompromittierte Zugangsdaten, Tailgating oder Piggybacking, Social Engineering, Dienstleister, Zeitarbeitskräfte oder schlicht menschliche Fehler können ein Risiko darstellen.
- Sabotage: Hierbei handelt es sich um vorsätzliche Beschädigungen. Das kann so offensichtlich sein wie das Durchtrennen von Stromleitungen oder so subtil wie die Manipulation von Klimaanlagen, um Server zu überhitzen.
- Unfälle und menschliches Versagen: Einfache Fehler sind oft für die schwerwiegendsten Schäden oder Ausfälle verantwortlich. Selbst vermeintlich kleine Fehler können erhebliche Auswirkungen haben und verdeutlichen, wie wichtig klare Prozesse für jede einzelne Person vor Ort sind.
- Umweltbedingte Gefahren: Überschwemmungen, Erdbeben und Stürme können die Gebäudestruktur beeinträchtigen, während extreme Hitzewellen das Stromnetz lahmlegen können. Auch Brände oder größere Wasserschäden innerhalb der Einrichtung können verheerende Folgen haben.
- Ausfälle von Versorgungs- und Infrastruktursystemen: Rechenzentren benötigen enorme Energiemengen und eine kontinuierliche Kühlung. Ein Ausfall des Stromnetzes oder der Kühlsysteme kann innerhalb weniger Minuten zu einem vollständigen Betriebsstillstand führen.
Fünf Verteidigungsebenen für die physische Sicherheit von Rechenzentren
Um dieser Vielzahl von Bedrohungen zu begegnen, ist eine sogenannte „Defense-in-Depth“-Strategie erforderlich. Ein Rechenzentrum benötigt mehrere Schutzebenen, die ein Angreifer überwinden muss, wobei jede zusätzliche Ebene die Wahrscheinlichkeit einer frühzeitigen Erkennung erhöht.
Diese Strategie lässt sich in fünf klar definierte Sicherheitszonen unterteilen – von der Grundstücksgrenze bis hin zum einzelnen Server.
Perimeter
Im Perimeterbereich geht es darum, einen klar definierten und kontrollierten Sicherheitsraum zu schaffen, der unbefugte Annäherungsversuche erschwert und unmittelbar erkennbar macht. Hier wird die erste physische Schutzlinie gezogen.
Ein Hochsicherheitszaun sollte das gesamte Gelände ohne Lücken oder Schwachstellen umschließen. Er muss hoch genug sein, um Kletterversuche abzuschrecken, und robust genug, um Manipulationsversuchen standzuhalten. An allen Fahrzeugzufahrten sollten Barrieren wie versenkbare Poller installiert werden, um das gewaltsame Eindringen von Fahrzeugen zu verhindern.
Ebenso wichtig ist das, was sich nicht auf dem Gelände befindet. Rund um die Einrichtung sollte eine großzügige Freifläche bestehen. Das bedeutet keine dichten Büsche als Versteckmöglichkeiten und keine unkontrolliert abgestellten Fahrzeuge in Gebäudenähe. Dieser gesamte Bereich sollte mit heller, vandalismussicherer Beleuchtung ausgestattet sein, um Schattenzonen zu vermeiden und Bewegungen jederzeit sichtbar zu machen.
Durch die Integration KI-gestützter Analysen können Kameras zwischen autorisierten Personen, Fahrzeugen und Wildtieren unterscheiden. Dies reduziert Fehlalarme und entlastet Sicherheitsteams.
Das Betriebsgelände
Ist die Grundstücksgrenze abgesichert, folgt die nächste Verteidigungsebene: der unmittelbare Bereich rund um das Gebäude. Hier bieten moderne Technologien den wirksamsten Schutz, indem sie das Gelände rund um die Uhr im Blick behalten. Ziel ist es, potenzielle Bedrohungen zu erkennen, zu bewerten und zu verfolgen, bevor sie das Gebäude erreichen.
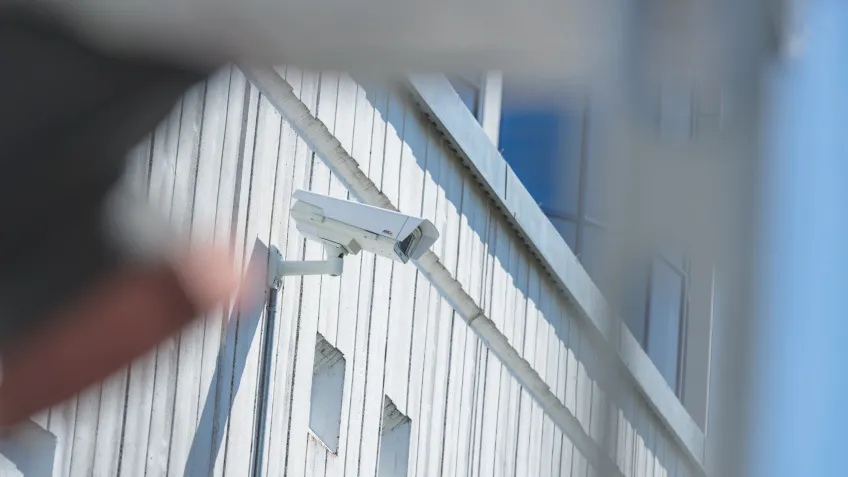
Hochauflösende Kameras sollten so positioniert werden, dass sämtliche Annäherungswege, Eingänge und mögliche tote Winkel erfasst werden. Eine sorgfältige Planung der Kamerastandorte trägt entscheidend zu einer maximalen Schutzwirkung und Effizienz bei.
Kameras allein stoßen jedoch an ihre Grenzen. Deshalb sollten Videolösungen mit Radartechnologie kombiniert werden. Radar erkennt Personen und Fahrzeuge über große Distanzen hinweg zuverlässig und funktioniert selbst bei völliger Dunkelheit, dichtem Nebel oder starkem Regen.
Erfasst das Radar ein Objekt, kann es automatisch eine Schwenk-/Neige-/Zoom-Kamera (PTZ) auf das Ziel ausrichten und dem Sicherheitspersonal sofort ein visuelles Lagebild bereitstellen.
Mit dem zunehmenden Auftreten von Bedrohungen aus der Luft gewinnt zudem die Drohnenerkennung für kritische Infrastrukturen an Bedeutung. Sie ermöglicht das Lokalisieren und Verfolgen von Drohnen, die für Ausspähung oder andere schädliche Zwecke eingesetzt werden könnten.
Gebäude
Das Gebäude selbst bildet die nächste Schutzebene. Der Fokus verlagert sich nun von der großflächigen Geländeabsicherung hin zu einer kompromisslosen Zutrittskontrolle. Vereinfacht gesagt: Nur autorisierte Personen dürfen hinein. Jeder Zugangspunkt muss als verstärkter und kontrollierter Kontrollpunkt ausgelegt sein.
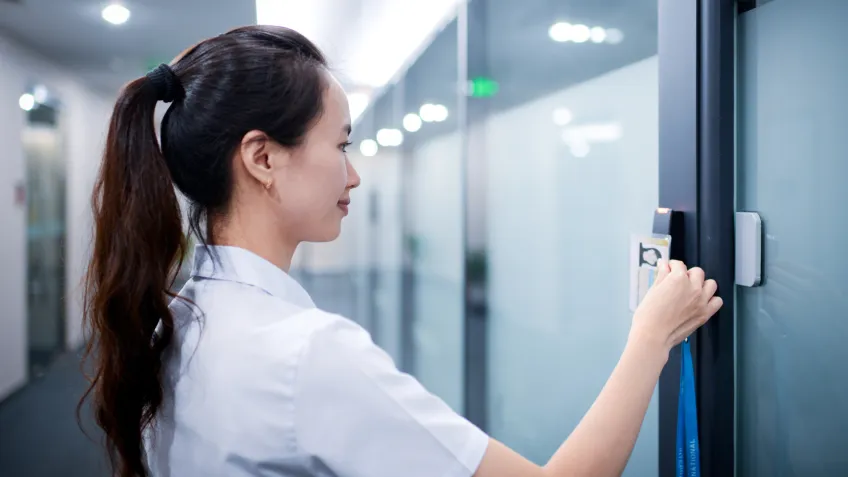
Moderne Rechenzentren setzen auf Mehrfaktor-Authentifizierung. Dabei müssen Personen mindestens zwei unterschiedliche Nachweise ihrer Identität erbringen. Typischerweise handelt es sich dabei um eine Kombination aus:
- Etwas, das Sie besitzen: eine Zugangskarte oder eine Smartphone-App.
- Etwas, das Sie wissen: ein geheimer PIN-Code.
- Etwas, das Sie sind: ein eindeutiges biometrisches Merkmal wie Fingerabdruck oder Iris.
Die Kombination mehrerer Identitätsnachweise minimiert die größten Risiken. Eine verlorene oder gestohlene Zugangskarte ist beispielsweise wertlos, wenn zusätzlich ein PIN-Code oder ein biometrischer Nachweis erforderlich ist. Dadurch wird sichergestellt, dass nur berechtigte Personen Zutritt erhalten.
Serverhalle
Die Serverhalle fungiert als eigenständige Sicherheitszone. Der Zugang ist streng reglementiert und ausschließlich Mitarbeitenden vorbehalten, deren Aufgaben dies erfordern.
Über die reine Zugangskontrolle hinaus geht es auf dieser Ebene um die Verfügbarkeit und den Schutz der Systeme selbst. Die Umgebungsbedingungen müssen jederzeit stabil bleiben. Hier spielen Technologien wie die Wärmebildanalyse eine entscheidende Rolle.
Wärmebildkameras erstellen in Echtzeit ein Temperaturbild des Raums und erkennen Anomalien unmittelbar. Zeigt beispielsweise ein Rack deutlich höhere Temperaturen als die umliegenden Systeme, kann dies frühzeitig auf einen Serverdefekt oder ein lokales Kühlungsproblem hinweisen. Gegenmaßnahmen können so eingeleitet werden, lange bevor es zu Ausfällen oder Bränden kommt.
Auch die Umgebungsüberwachung erfolgt über ein Netzwerk intelligenter Sensoren, die kontinuierlich Temperatur, Luftfeuchtigkeit und Luftqualität überwachen. Dadurch werden selbst kleinste Veränderungen frühzeitig erkannt und wertvolle Reaktionszeit gewonnen, bevor Schäden an der Hardware entstehen.
Serverschränke
Die letzte Verteidigungsebene schützt die einzelne Hardwarekomponente. Jeder Server sollte in einem abschließbaren Stahlschrank oder einem separaten Sicherheitskäfig untergebracht sein.
Diese Gehäuse bilden die letzte physische Barriere gegen Manipulationen, das Trennen kritischer Kabel oder die Entnahme von Speichermedien. Sie sorgen dafür, dass der Zugang zum Raum nicht automatisch den Zugang zur darin befindlichen Hardware bedeutet.
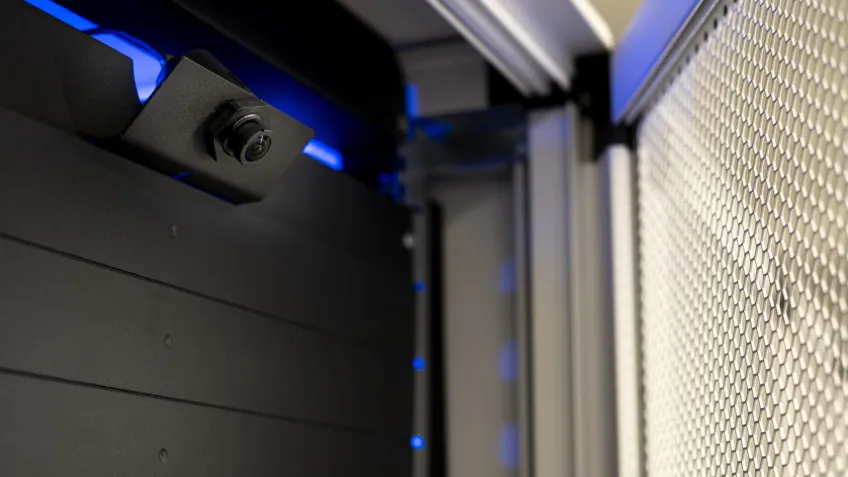
Der Zugriff auf die einzelnen Racks sollte streng verwaltet und lückenlos protokolliert werden, idealerweise mithilfe elektronischer Schlösser mit digitalem Audit-Trail. Dadurch lässt sich jederzeit nachvollziehen, wer wann auf welches Rack zugegriffen hat.
Diese Rack-Ebene vervollständigt das Defense-in-Depth-Konzept und stellt sicher, dass Daten und Hardware selbst im schlimmsten Fall physisch geschützt bleiben. Sie bildet den letzten entscheidenden Schritt einer umfassenden Sicherheitsstrategie, die Vermögenswerte von der Grundstücksgrenze bis zur Leiterplatte absichert.
Kundenbeispiel: Wie Moro Hub neue Maßstäbe für fortschrittliche Sicherheit setzt
Als Betreiber des weltweit größten solarbetriebenen Rechenzentrums stand Dubais Moro Hub vor einer entscheidenden Herausforderung: Wie lässt sich eine weitläufige und hochwertige Infrastruktur schützen, ohne die ambitionierten Nachhaltigkeitsziele zu beeinträchtigen?
Seit 2018 begegnen Moro Hub und Axis dieser Herausforderung mit einem hochentwickelten, mehrschichtigen Sicherheitskonzept. Eine Kombination aus visuellen Kameras und Wärmebildkameras von Axis, Perimeterschutzlösungen sowie strengen Zutrittskontrollen schützt sämtliche Bereiche – von den Außentoren bis hin zu den einzelnen Serverschränken.
Durch die Nutzung von Edge-basierter Datenverarbeitung und der Axis Zipstream-Technologie reduziert Moro Hub den Netzwerkbandbreitenbedarf und den Energieverbrauch für die Datenspeicherung erheblich. Das zeigt, dass hochsichere Rechenzentren maximale Effizienz erreichen und zugleich nachhaltig betrieben werden können.
Moro Hub ist der Maßstab für Rechenzentren im gesamten Nahen Osten, sagt Ettiene van der Watt, Regional Director, Axis Communications MEA.
Fazit
Wie dieser Beitrag gezeigt hat, sind Rechenzentren ein unverzichtbarer Bestandteil des digitalen Betriebs moderner Organisationen. Während häufig Cyberbedrohungen im Mittelpunkt stehen, dürfen die physischen Risiken nicht außer Acht gelassen werden.
Der Beitrag verdeutlicht, dass die Sicherheit von Rechenzentren einen ganzheitlichen Ansatz über fünf Schutzebenen hinweg erfordert. Von der Grundstücksgrenze über das Betriebsgelände und das Gebäude bis hin zur Serverhalle und zum einzelnen Serverschrank trägt jede Ebene dazu bei, Risiken zu minimieren und die Widerstandsfähigkeit der Einrichtung zu erhöhen.
Wer der physischen Sicherheit seines Rechenzentrums dieselbe Bedeutung beimisst wie der Cybersicherheit, schafft die Grundlage für eine resiliente Infrastruktur, die den vielfältigen Bedrohungen der modernen Welt standhalten kann.
