

Seit dem 11. September 2026 gelten die ersten verbindlichen Pflichten des Cyber Resilience Act. Sie betreffen in erster Linie Hersteller und haben einen Einfluss auf alle, die Sicherheitstechnik planen, installieren oder betreiben. Die entscheidende Frage im Projekt lautet damit nicht mehr nur: Welche Kamera erfüllt die Spezifikation? Sondern: Wie lässt sich die gesamte Anlage über ihre Lebensdauer sicher betreiben, aktualisieren, dokumentieren und das im Ernstfall nachweisen?
Cybersicherheit wird zur Produkteigenschaft
Der Cyber Resilience Act (CRA) legt fest, welche Sicherheitsstandards ein vernetztes Produkt erfüllen muss, bevor es in Europa verkauft werden darf. Betroffen ist nahezu jede Komponente moderner Sicherheitsanlagen: Kameras, Zutrittskontrollen, Lautsprecher, Radar, Rekorder, Managementsoftware und Netzwerktechnik.
Dieser Wandel ist tiefgreifender, als es auf den ersten Blick scheint: Bisher war Cybersicherheit oft nur ein Versprechen des Herstellers – schwer vergleichbar und im Zweifel kaum einzufordern. Künftig wird sie zu einer belegbaren Produkteigenschaft. Ähnlich wie das CE-Zeichen für elektrische Sicherheit wird die Cyber-Konformität zur Grundvoraussetzung für den Marktzugang.
Die Umsetzung erfolgt in zwei Stufen:
- Ab 11. September 2026: Hersteller müssen ausgenutzte Sicherheitslücken und schwerwiegende Vorfälle melden.
- Ab 11. Dezember 2027: Alle technischen Anforderungen an das Produkt selbst müssen zwingend erfüllt sein.
Bei Zuwiderhandlung drohen empfindliche Bußgelder von bis zu 15 Millionen Euro oder 2,5 % des weltweiten Jahresumsatzes.
Was bedeutet das für die Planung? Wer heute Anlagen ausschreibt, die eine Lebensdauer von zehn Jahren oder mehr haben sollen, darf nicht bis 2027 warten. Die Weichen für eine zukunftssichere und konforme Anlage müssen jetzt gestellt werden.
Wenn eine Lücke ausgenutzt wird, tickt die Uhr
Erfährt ein Hersteller, dass eine Schwachstelle in seinem Produkt tatsächlich ausgenutzt wird, hat er 24 Stunden Zeit für eine erste Warnung an die Behörden. Nach 72 Stunden folgt die ausführliche Meldung. Der Abschlussbericht ist fällig, sobald eine Lösung bereitsteht – bei einem schwerwiegenden Sicherheitsvorfall spätestens einen Monat nach der Meldung. Empfänger sind die zuständige nationale Stelle und die EU-Agentur ENISA, über eine gemeinsame Meldeplattform.
Der wichtigste Punkt daran wird oft übersehen: *Diese Pflicht gilt auch für Geräte, die längst verbaut sind. Es geht nicht nur um Neuware, sondern um jede Kamera und jeden Türcontroller, der heute im Feld läuft.
Für Planer und Betreiber ergibt sich daraus eine neue Perspektive auf den Hersteller. Im Ernstfall zählt nicht nur, ob er eine Lücke schließen kann. Entscheidend ist, ob der ganze Ablauf funktioniert: erkennen, bewerten, kommunizieren, beheben. Und ob man das von außen erkennen kann.
Konkret lohnt es sich, vor der Vergabe zu fragen:
- Wie erfahre ich von einer Sicherheitslücke – gibt es einen Notification Service?
- Wo kann ich selbst eine Schwachstelle melden, und wer antwortet dort?
- Wie schnell standen in der Vergangenheit Updates bereit?
- Was bekomme ich an Unterlagen, wenn es tatsächlich einen Vorfall gibt?
Ein Hersteller, der als CVE Numbering Authority selbst Schwachstellen registriert und seine Vorgehensweise veröffentlicht hat, kann das belegen. Bei Axis sind die entsprechenden Nachweise im Axis Trust Center hinterlegt.
Nicht nur Hersteller sind gemeint
Der CRA verteilt Pflichten über die gesamte Kette. Der Hersteller trägt die Hauptlast – von der Risikobewertung über die Software-Stückliste bis zu den Updates. Wer Produkte aus Nicht-EU-Ländern importiert, muss prüfen, ob CE-Kennzeichnung und Unterlagen überhaupt vorliegen. Und wer sie weiterverkauft, darf das nicht tun, wenn Zweifel an der Konformität bestehen.
Dann gibt es einen Punkt, der viele überrascht – in der Verordnung ist es Artikel 22 Absatz 1: Wer ein Produkt wesentlich verändert und danach weitergibt, gilt selbst als Hersteller. Für den veränderten Teil gelten dann alle Herstellerpflichten: eigene Unterlagen, eigene Konformitätserklärung, eigene CE-Kennzeichnung, eigene Meldepflicht. Das kann einen Systemintegrator treffen, einen Fachhändler, in bestimmten Fällen sogar eine IT-Abteilung beim Endkunden.
Die gute Nachricht: Normale Projektarbeit fällt nicht darunter. Geräte konfigurieren, Netzwerk- und Rechteeinstellungen setzen, Updates des Herstellers einspielen – alles, was der Hersteller so vorgesehen hat, bleibt unkritisch.
Kritisch wird es dort, wo in die Substanz eingegriffen wird: eigene Firmware-Stände, das Abschalten oder Umgehen von Sicherheitsfunktionen, oder das Bündeln mehrerer Produkte zu einem neuen Gesamtprodukt unter eigenem Namen.
Der praktische Rat für Errichter und Integratoren lautet deshalb: Dokumentieren Sie im Projekt, was Sie installiert, konfiguriert und verändert haben – und welche Sicherheitsfunktionen aktiv sind. Diese Dokumentation ist im Zweifelsfall der Nachweis, dass Sie eben nicht in die Herstellerrolle gerutscht sind.
Was bedeutet das für die Planung?
Für Fachplaner ist das vermutlich die größte Veränderung im Alltag.
Eine Kamera wird bislang über Auflösung, Brennweite, WDR, Lichtempfindlichkeit, IP- und IK-Schutzart, PoE-Klasse und Temperaturbereich spezifiziert. Diese Kriterien bleiben richtig. Sie reichen für eine vernetzte Anlage nur nicht mehr aus. Der CRA ergänzt eine zweite Spalte: den Lebenszyklus der Cybersicherheit.
Wie lange wird das Produkt sicher unterstützt?
Technische Lebensdauer und Sicherheits-Support sind zwei verschiedene Dinge. Ein Gerät kann zehn Jahre lang Bilder liefern, ohne zehn Jahre lang sicher betreibbar zu sein. Der CRA verlangt mindestens fünf Jahre Support – Sicherheitstechnik läuft in der Praxis oft zehn bis fünfzehn. Diese Lücke ist ein echtes Planungsrisiko. Hilfreich ist dabei, dass der Hersteller das Ende des Support-Zeitraums künftig schon beim Kauf angeben muss, mit Monat und Jahr. Damit lässt es sich sauber als Zuschlagskriterium formulieren.
Wie transparent ist die Software?
Die Software-Stückliste, kurz SBOM, ist im Grunde eine Zutatenliste: Sie zeigt, welche Bausteine im Gerät stecken. Wird Jahre nach der Installation eine Schwachstelle in einer Open-Source-Komponente bekannt, lässt sich damit in Minuten klären, ob die eigene Anlage betroffen ist – statt tagelang zu recherchieren.
Was bringt das Gerät ab Werk mit?
Keine Standardpasswörter, Verschlüsselung aktiv, unsichere Dienste abgeschaltet, kryptografische Schlüssel sicher gespeichert, sicherer Systemstart. Jeder Punkt, den das Produkt schon mitbringt, ist Härtungsarbeit, die im Projekt nicht mehr anfällt. Bei Axis gehört das zum Secure-by-Design-Prinzip von AXIS OS; die hardwarebasierte Plattform Axis Edge Vault schützt unter anderem Schlüssel und Systemstart.
Wie läuft die Kommunikation im Ernstfall?
Siehe oben – Benachrichtigungsdienst / Notification Service, Meldeadresse, Härtungsleitfäden, Unterlagen für die forensische Aufklärung.
Diese vier Fragen lassen sich objektiv vergleichen. Eine allgemeine Forderung nach „hoher Cybersicherheit“ lässt sich das nicht.
Eine Randnotiz, die überrascht: Der CRA stuft manche Produkte als besonders wichtig ein – bei ihnen ist die Konformitätsbewertung aufwendiger. Auf dieser Liste steht die Zutrittskontrolle, und zwar nicht nur die Lesegeräte, sondern Zugangsverwaltungssysteme insgesamt, sofern sie den Zugang zu physischen Standorten steuern. Ebenfalls darauf: Managed Switches, Router und Access Points. Nicht darauf stehen professionelle Netzwerkkameras – die Kategorie „Sicherheitskameras“ meint ausdrücklich Heimüberwachungskameras für Verbraucher in Wohnumgebungen.
Für die Planung heißt das: Der Managed Switch im Technikraum kann regulatorisch anspruchsvoller eingestuft sein als die Kamera, die daran hängt.
Für Ihr nächstes Leistungsverzeichnis
Vier Anforderungen, die sich direkt übernehmen lassen:
- "Der Anbieter gibt für jedes angebotene Produkt das Ende des Sicherheits-Supports mit Monat und Jahr an. Die Angabe ist Bestandteil des Angebots."
- "Der Anbieter stellt je Produktversion eine Software-Stückliste (SBOM) in einem gängigen maschinenlesbaren Format bereit."
- "Die Produkte werden ohne Standardpasswörter, mit aktivierter Verschlüsselung und deaktivierten unsicheren Diensten ausgeliefert. Ein Härtungsleitfaden liegt bei."
- "Der Anbieter benennt eine Stelle für die Meldung von Schwachstellen und betreibt einen Benachrichtigungsdienst für Sicherheitshinweise."
Und eine fünfte, die den Unterschied macht: Diese Anforderungen gelten für alle Systemkomponenten – nicht nur für die Kameras.
Das schwächste Glied entscheidet
Eine Sicherheitsanlage ist selten ein einzelnes Produkt. Typischerweise sieht die Kette so aus:
Kamera → Netzwerk und Switch → Rekorder oder Server → Managementsoftware → Client → Benutzer- und Rechteverwaltung
Je nach Projekt kommen Zutrittskontrolle, Audio, Radar oder externe Schnittstellen hinzu.
Für den CRA gibt es in diesem Verbund keine unwichtige Komponente. Jedes vernetzte Produkt braucht seinen eigenen Nachweis, seinen eigenen Support-Zeitraum und seinen eigenen Meldeweg. Daraus folgt eine einfache Planungsregel: Die Cybersicherheit einer Anlage wird nicht von der sichersten Kamera bestimmt, sondern vom schwächsten Glied. Ein veralteter Rekorder, ein Switch ohne Update-Pfad oder falsch gesetzte Benutzerrechte vergrößern die Angriffsfläche – ganz unabhängig davon, wie gut die Kamera abgesichert ist.
Auch Cloud-Anteile gehören dazu. Reine Software-Dienste fallen nicht unmittelbar unter den CRA, wohl aber Lösungen, ohne die ein Produkt seine Funktion gar nicht erfüllen kann.
Für die Planung heißt das: Die vier Fragen von oben gehören nicht nur in die Position „Kameras“, sondern in jede Position, in der ein vernetztes Produkt steckt.
Fazit und Ausblick
Der CRA macht aus einem Versprechen einen Nachweis. Fachplaner gewinnen dadurch Kriterien, die sich abfragen und vergleichen lassen. Errichter und Integratoren sollten vor Projektstart klären, wo die eigene Verantwortung beginnt. Und die IT beim Endkunden bekommt endlich eine belastbare Grundlage, um Lieferanten zu bewerten.
Damit lautet die Frage bei der nächsten Ausschreibung nicht mehr nur: Welche Kamera erfüllt die Spezifikation? Sondern: Welcher Hersteller kann Sie über die gesamte Lebensdauer der Anlage nachweisbar unterstützen?
Ausblick: Auf nationaler Ebene kommt weiterer Bedarf an technischen Nachweisen hinzu. Ein aktueller Gesetzentwurf zur Stärkung der Cybersicherheit sieht vor, dass das BSI technische Angriffsdaten künftig direkt aus den Angriffserkennungssystemen der Unternehmen abrufen kann – etwa IP-Adressen, Zeitstempel oder Hinweise auf eine Kompromittierung. In ihrer Gegenäußerung vom Juli 2026 hält die Bundesregierung an diesem Ansatz fest und betont, dass die Übermittlung überwiegend automatisiert erfolgen soll.
Der CRA zahlt darauf direkt ein, denn er verlangt vom Produkt bereits, sicherheitsrelevante Vorgänge zu protokollieren. Wer heute Geräte auswählt, die saubere und auswertbare Protokolle liefern, schafft die Grundlage dafür, solche Nachweise später überhaupt erbringen zu können. Warum Audit-Logs dabei die zentrale Rolle spielen, beschreiben wir in einem eigenen Artikel.
CRA und NIS2 – kurz eingeordnet
Da beide Texte die Cybersicherheit regeln, werden sie oft verwechselt. Der Unterschied ist aber einfach:
- Der CRA regelt das Produkt. Er nimmt Hersteller, Importeure und Händler in die Pflicht.
- NIS2 regelt die Organisation. Es verpflichtet Betreiber zu Risikomanagement, Meldewesen und Lieferkettensicherheit.
Beide greifen ineinander: Der CRA liefert die technische Grundlage, NIS2 verlangt, sie organisatorisch zu beherrschen. Damit wird die Wahl des Herstellers zum Bestandteil des eigenen Risikomanagements.
___________________
Hinweis: Was bedeutet das eigentlich für die Schweiz?
Die Schweiz ist nicht Mitglied der Europäischen Union. Entsprechend gilt der Cyber Resilience Act (CRA) nicht unmittelbar im Schweizer Recht, und es gibt derzeit auch keine Schweizer Marktüberwachungsbehörde, die die Einhaltung des CRA überwacht. Dennoch: Für Schweizer Hersteller mit Zugang zum EU-Binnenmarkt ist der CRA jedoch de facto verbindlich.
Ob und in welcher Form die Schweiz einzelne Anforderungen des CRA künftig nachvollziehen wird, ist Gegenstand laufender Diskussionen. Ein entsprechender Gesetzgebungsakt wurde bislang jedoch nicht verabschiedet.
Für die Cybersicherheit auf Bundesebene ist das Bundesamt für Cybersicherheit (BACS) zuständig. Dessen Rolle unterscheidet sich jedoch von jener der im CRA vorgesehenen Marktüberwachungsbehörden. Das BACS fungiert insbesondere als:
- nationale Anlauf- und Meldestelle für Cybervorfälle (GovCERT),
- zuständige Stelle für die Meldepflicht von Cyberangriffen auf kritische Infrastrukturen gemäss revidiertem Informationssicherheitsgesetz (ISG), das seit dem 1. April 2025 in Kraft ist,
- Herausgeber von Standards, Mindeststandards und Handlungsempfehlungen zur Cybersicherheit, darunter der IKT-Minimalstandard.
Für Schweizer Betreiber, Integratoren und Fachplaner kann der CRA dennoch relevant sein. Viele Hersteller werden ihre Produkte künftig europaweit nach den CRA-Anforderungen entwickeln und betreiben. Dadurch können sich entsprechende Nachweise, Support-Prozesse und Sicherheitsanforderungen zunehmend auch im Schweizer Markt als Beschaffungs- und Bewertungskriterien etablieren.
___________________
Tipp: Alles zu NIS2, KRITIS und CRA an einem Ort
Der CRA ist nur eines von mehreren Regelwerken, die gerade auf die Branche zukommen. Wer den Überblick behalten will, findet auf der Axis Resilienz-Seite eine kompakte Einordnung von NIS2, KRITIS-Dachgesetz und CRA – jeweils mit dem konkreten Bezug zu Video, Audio, Radar und Zutrittskontrolle.
Dort ebenfalls gebündelt:
- das Axis Trust Center mit Zertifikaten, Nachweisen und Compliance-Dokumenten
- Informationen zum BSI IT-Sicherheitskennzeichen – über 240 Axis Produkte tragen es inzwischen
- Webinare und Workshops zu NIS2, speziell für Errichter und Partner
- ein direkter Draht zu den Axis Resilienz-Experten: resilience-de@axis.com
Ein Hinweis für KRITIS-Betreiber: Nach den Angaben auf der Resilienz-Seite müssen sich bestehende Einrichtungen bis spätestens 17. Oktober 2026 registrieren.
Zum Nachlesen: die Fundstellen
Alle Aussagen dieses Beitrags stützen sich auf die Verordnung (EU) 2024/2847 (Cyber Resilience Act). Für alle, die es genau wissen wollen:
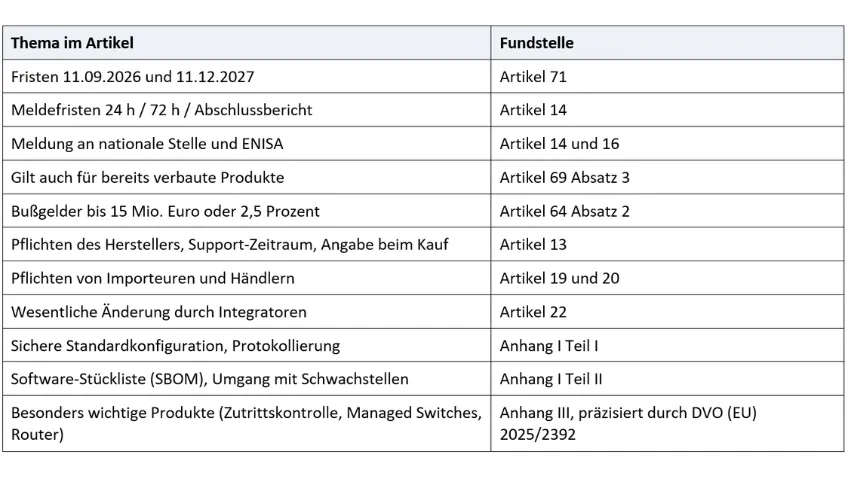
Nicht aus dem CRA stammen zwei weitere Bezüge: die Durchführungsverordnung (EU) 2025/2392 mit den technischen Beschreibungen zu Anhang III sowie der Entwurf eines Gesetzes zur Stärkung der Cybersicherheit (BT-Drucksachen 21/6585 und 21/7406).
Weiterführend: Verordnung (EU) 2024/2847 im Volltext · Axis Resilienz-Seite · Axis Trust Center · BSI zum Cyber Resilience Act
