

Datacenters spelen een steeds grotere rol in gesprekken over kritieke infrastructuur en technologie. Vrijwel elke sector die digitaal opereert, van de financiële sector en de gezondheidszorg tot entertainment en, in toenemende mate, AI, maakt gebruik van datacenters.
Gezien hun belang voor de digitale economie is het essentieel om de faciliteit zelf goed te beveiligen. Digitale dreigingen halen dan misschien de krantenkoppen, maar een fysieke inbraak kan veel verwoestender zijn. Alleen met een gelaagde fysieke verdedigingsstrategie kun je deze belangrijke assets echt beschermen.
In deze blog bespreken we de vijf essentiële verdedigingslagen, van de buitenwereld tot aan het afzonderlijke serverrack. We bekijken de reële dreigingen waarmee deze kritieke faciliteiten te maken krijgen en de praktische, concrete maatregelen die nodig zijn om ze veilig te houden.
Wat zijn de grootste dreigingen voor datacenters?
De dreigingen voor een datacenter zijn gevarieerder dan je misschien denkt en gaan veel verder dan geavanceerde cyberaanvallen. De gevaren lopen uiteen van doelbewuste, kwaadwillige aanvallen en eenvoudige menselijke fouten tot onvoorspelbare gebeurtenissen in de omgeving.
Om effectief te kunnen plannen, moet je de risico’s in categorieën indelen.
- Fysieke indringing: het klassieke scenario van een inbraak. De indringer kan een bedrijfsspion zijn, een dief die uit is op waardevolle apparatuur of een saboteur die grote verstoringen wil veroorzaken.
- Dreigingen van binnenuit: het hoeft niet om een kwaadwillende medewerker te gaan. Het kan ook gaan om misbruikte inloggegevens, meelopen met iemand die toegang heeft (tailgating of piggybacking), social engineering, aannemers, tijdelijke krachten of simpelweg menselijke fouten.
- Sabotage: hierbij gaat het om opzettelijke schade. Dat kan zo grof zijn als het doorknippen van stroomkabels, of zo subtiel als het beschadigen van HVAC-units waardoor servers oververhit raken.
- Ongelukken en menselijke fouten: eenvoudige vergissingen veroorzaken vaak de ernstigste schade of uitval. Ogenschijnlijk kleine fouten kunnen grote gevolgen hebben. Dat benadrukt hoe belangrijk strikte protocollen zijn voor iedereen die op locatie werkt.
- Omgevingsrisico’s: overstromingen, aardbevingen en orkanen kunnen het gebouw fysiek beschadigen, terwijl extreme hitte de stroomvoorziening kan verstoren. Binnen kunnen brand of een grote waterlekkage net zo verwoestend zijn.
- Storingen in nutsvoorzieningen en infrastructuur: datacenters hebben enorme hoeveelheden stroom en voortdurende koeling nodig. Een storing in het elektriciteitsnet of een defect koelsysteem kan binnen enkele minuten tot een volledige stilstand leiden.
Vijf verdedigingslagen voor de fysieke beveiliging van datacenters
Om zo’n breed scala aan dreigingen tegen te gaan, heb je een strategie nodig die uitgaat van gelaagde verdediging. Een datacenter heeft meerdere barrières die een indringer moet zien te omzeilen. Elke laag vergroot de kans dat een dreiging wordt opgemerkt.
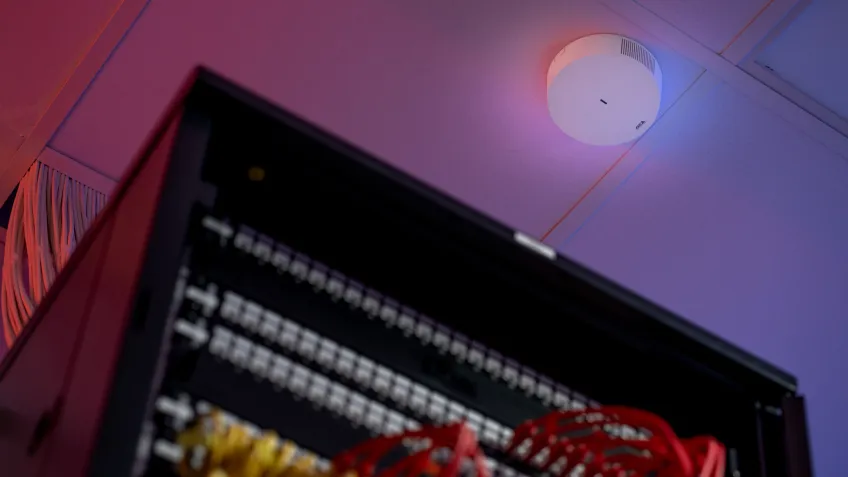
We kunnen de beveiliging opdelen in vijf duidelijke zones, vanaf de perceelgrens tot aan de afzonderlijke server.
Perimeter
De perimeter draait om het creëren van een duidelijke, gecontroleerde zone die onbevoegden moeilijk en zichtbaar kunnen naderen. Hier trek je de eerste harde grens.
Een hoogbeveiligd hekwerk moet het volledige terrein omsluiten, zonder openingen of zwakke plekken. Het moet hoog genoeg zijn om klimmen te ontmoedigen en stevig genoeg om bestand te zijn tegen doorknippen. Bij alle voertuigingangen zijn barrières nodig, zoals verzinkbare palen, om te voorkomen dat een voertuig door de toegang ramt.
Minstens zo belangrijk is wat er níét staat. Rondom de faciliteit is een brede, open vrije zone nodig. Dat betekent: geen dichte struiken waarin iemand zich kan verschuilen en geen voertuigen die onbeheerd bij het gebouw staan. De hele zone moet helder verlicht zijn met vandalismebestendige verlichting. Zo verdwijnen donkere plekken en is elke beweging, op elk moment van de dag of nacht, direct zichtbaar.
Met AI-gestuurde analytics kunnen de camera’s onderscheid maken tussen bevoegde personen, voertuigen en dieren. Dat helpt het aantal valse alarmen en de belasting van het beveiligingsteam te beperken.
Terrein
Zodra de perceelgrens is beveiligd, vormt de directe omgeving van het gebouw de volgende verdedigingslaag. Technologie biedt hier de beste bescherming door het terrein 24/7 te bewaken. Het doel is om een mogelijke dreiging te detecteren, te beoordelen en te volgen voordat deze de muren bereikt.
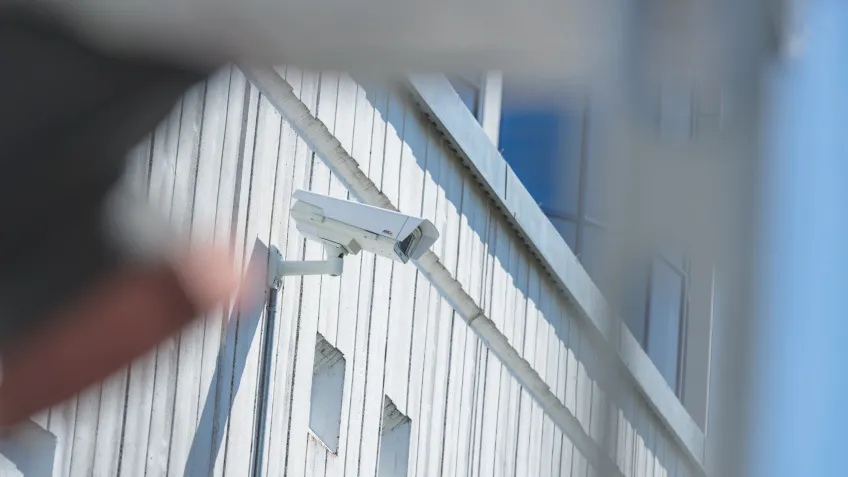
HD-camera’s moeten zo worden geplaatst dat ze elke mogelijke naderingsroute, elke deuropening en alle potentiële dode hoeken in beeld brengen. Breng het terrein zorgvuldig in kaart om te bepalen waar je camera’s het effectiefst en efficiëntst kunt plaatsen.
Camera’s alleen hebben echter hun beperkingen. Daarom is het verstandig videobewaking te combineren met radar. Radar kan de aanwezigheid en beweging van personen en voertuigen over grote gebieden detecteren en werkt uitstekend in volledige duisternis, dichte mist en stortregen.
Wanneer de radar iets detecteert, kan deze automatisch een nabijgelegen pan-tilt-zoomcamera (PTZ-camera) aansturen om het doel te volgen. Zo krijgt je beveiligingsteam direct zicht op de situatie. Ook wordt geavanceerde detectie van drones steeds belangrijker voor kritieke infrastructuur, zodat drones die mogelijk voor spionage of erger worden ingezet, kunnen worden opgespoord en gevolgd.
Gebouwen
Het gebouw zelf vormt de volgende laag. Hier verschuift de focus van brede bewaking naar strikte toegangscontrole. Kort gezegd: alleen bevoegde personen mogen naar binnen. Elk toegangspunt moet een versterkte en bewaakte controlepost zijn.
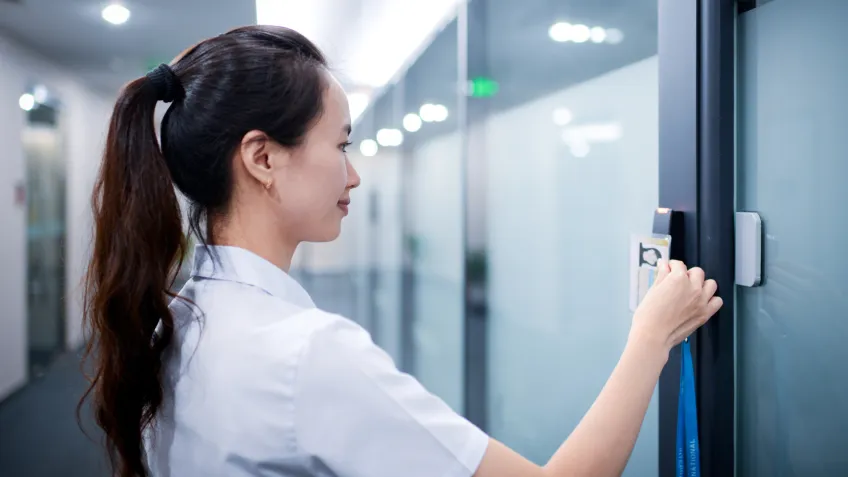
Moderne datacenters gebruiken multifactorauthenticatie. Daarbij moet iemand ten minste twee verschillende soorten inloggegevens verstrekken om te bewijzen dat degene is wie hij of zij zegt te zijn. Meestal gaat het om een combinatie van:
- Iets wat u hebt: een toegangspas of smartphone-app.
- Iets wat u weet: een geheime pincode.
- Iets wat u bent: een uniek biometrisch kenmerk, zoals uw vingerafdruk of iris.
Meerdere identiteitsbewijzen verkleinen de grootste risico’s. Een verloren of gestolen toegangspas is bijvoorbeeld op zichzelf nutteloos, omdat die slechts één onderdeel van de beveiliging vormt. Een tweede factor, zoals een pincode of vingerafdruk, zorgt ervoor dat alleen de juiste persoon door de deur komt.
Serverruimte
De serverruimte vormt een zelfstandige beveiligingszone. De toegang is hier strikt gecontroleerd en beperkt tot medewerkers die er vanwege hun functie moeten zijn.
Deze laag gaat niet alleen over wie er naar binnen mag, maar ook over de beschikbaarheid en conditie van de apparatuur. De omgeving moet uiterst stabiel blijven. Technologieën zoals thermische detectie spelen daarbij een belangrijke rol.
Thermische camera’s geven in realtime een warmtebeeld van de ruimte en kunnen afwijkingen direct signaleren. Als één rack bijvoorbeeld warmer is dan de rest, kan dat een vroegtijdige waarschuwing zijn voor een server die defect raakt of een lokaal koelingsprobleem. Zo kun je ingrijpen voordat het tot uitval of brand leidt.
Omgevingsbewaking in datacenters kan worden uitgevoerd met een netwerk van geavanceerde sensoren die continu de temperatuur, luchtvochtigheid en luchtkwaliteit meten. Deze sensoren kunnen veranderingen zo vroeg mogelijk signaleren, zodat je tijd hebt om te reageren voordat er schade aan de hardware ontstaat.
Serverracks
De laatste verdedigingslaag beschermt de afzonderlijke hardware. Elke server moet beveiligd zijn in een afgesloten stalen rack of een aparte kooi.
Deze behuizingen vormen de laatste fysieke barrière. Ze voorkomen dat iemand onderdelen manipuleert, kritieke kabels loskoppelt of schijven verwijdert. Zo wordt elke asset afzonderlijk afgeschermd: toegang tot de ruimte betekent niet automatisch toegang tot de hardware erin.
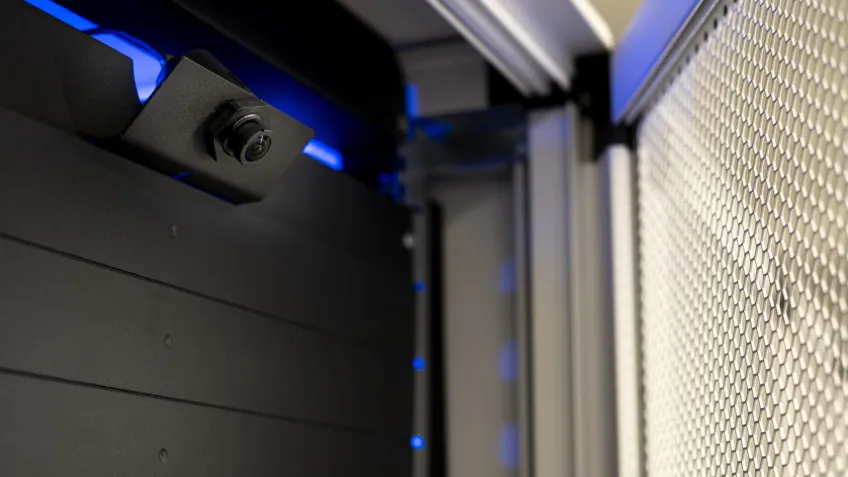
De toegang tot deze racks moet strikt worden beheerd en geregistreerd, bij voorkeur met elektronische sloten die een digitaal controlespoor vastleggen. Zo kun je precies nagaan wie welk rack op welk moment heeft geopend.
Met deze beveiliging op rackniveau is het model van gelaagde verdediging compleet. Zelfs in het ergste scenario blijven uw data en hardware fysiek beschermd. Het is de laatste cruciale stap in een allesomvattende strategie die jouw assets beschermt, van de perceelgrens tot aan de printplaat.
Een klantvoorbeeld: hoe Moro Hub de norm stelde voor geavanceerde beveiliging
Moro Hub in Dubai, waar ’s werelds grootste datacenter op zonne-energie staat, stond voor een grote uitdaging: hoe bescherm je een uitgestrekte infrastructuur van grote waarde, terwijl je tegelijkertijd vasthoudt aan ambitieuze duurzaamheidsdoelen?
