

Fiecare clădire are un punct vulnerabil. Poate fi o ușă de evacuare ținută deschisă sau ușa camerei serverelor, care folosește același cod PIN de trei ani. Indiferent de vulnerabilitate, încuietorile și cheile tradiționale nu mai fac față amenințărilor cu care se confruntă clădirile moderne.
Un sistem de control al accesului fizic acoperă aceste vulnerabilități. Stabilește cine poate intra, unde poate avea acces și când, înregistrând fiecare eveniment pentru audit.
Acest ghid explică modul în care funcționează aceste sisteme, componentele necesare și criteriile de care să ții cont când alegi unul. Fie că securizezi un singur birou sau administrezi accesul în zeci de locații, vei vedea cum poate arăta în practică o securitate fizică eficientă.
Ce este un sistem de control al accesului fizic (PACS)?
Un sistem de control al accesului fizic (PACS) este un sistem electronic de securitate care permite doar persoanelor autorizate să treacă prin ușile și punctele de intrare securizate. Spre deosebire de o încuietoare mecanică, ce poate fi deschisă cu orice cheie potrivită, un sistem PACS verifică identitatea înainte de a decide dacă deblochează ușa.
Majoritatea interacțiunilor durează mai puțin de o secundă. O persoană scanează un ecuson, apropie telefonul de cititor sau introduce un cod PIN, iar sistemul verifică dacă i se permite accesul pe acea ușă, în acel moment.
Identitatea poate fi verificată în mai multe moduri. Majoritatea organizațiilor folosesc în același sistem o combinație de mijloace de autentificare. Un exemplu este autentificarea multifactor, prin utilizarea unui cod PIN și a unui card.
Aceeași tehnologie poate fi folosită foarte diferit, în funcție de mediu. Într-un birou, poate controla doar intrarea principală și sălile de ședință. Într-un centru de date sau într-o unitate farmaceutică, fiecare deschidere a unei uși poate necesita înregistrarea și păstrarea datelor în scopul auditului.
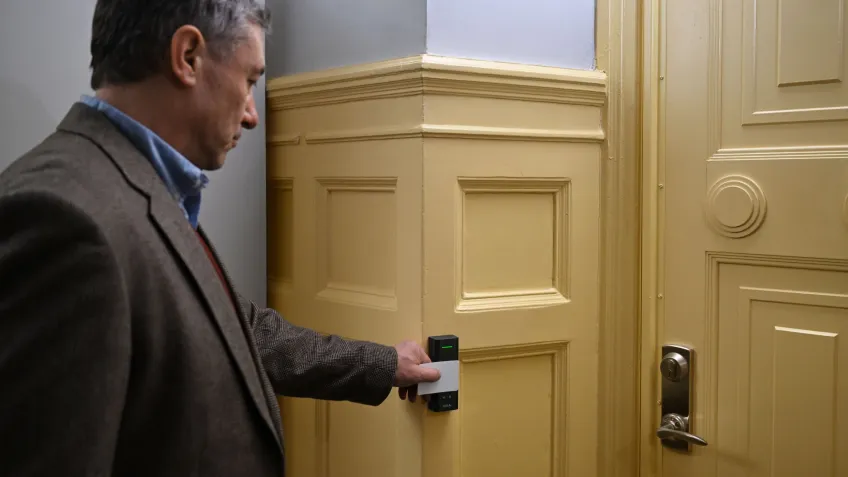
De cele mai multe ori, procesul este atât de rapid încât nimeni nu îl observă. O persoană prezintă un mijloc de autentificare, sistemul verifică drepturile de acces relevante și ia o decizie. Dacă sunt îndeplinite condițiile, ușa se deblochează. Dacă nu, rămâne închisă.
Modul în care este luată această decizie depinde de mediu. Într-o clădire rezidențială, prioritatea poate fi accesul facil, prin telefonul mobil sau interfon. Într-o unitate de producție, zonele periculoase pot necesita un control mai strict. Într-o unitate medicală, accesul în anumite încăperi poate fi permis doar personalului, în intervale orare specifice.
Multe organizații aplică niveluri diferite de protecție chiar în aceeași clădire. Pentru accesul în zona principală de birouri poate fi suficient un ecuson. O cameră a serverelor sau un spațiu de depozitare a medicamentelor poate necesita mai mulți factori de autentificare. Un sistem PACS poate aplica regulile de acces, dar este doar o parte a unei strategii de securitate mai ample. Pentru ca aceste măsuri să fie eficiente, organizațiile au nevoie și de uși și bariere adecvate, politici și proceduri de intervenție.
Provocarea nu este, de regulă, să permiți persoanelor potrivite accesul prin ușile potrivite în prima zi. Este să menții drepturile de acces corecte și peste șase luni. Organizațiile nu rămân mult timp neschimbate. Drepturile de acces care erau potrivite atunci când au fost acordate trebuie adesea revizuite câteva luni mai târziu, pe măsură ce responsabilitățile, proiectele și cerințele de securitate evoluează. Un sistem PACS simplifică această activitate continuă, permițând revizuirea și ajustarea drepturilor de acces în funcție de nevoi.
De ce este important controlul accesului fizic pentru securitatea modernă?
Fiecare organizație are zone care necesită un nivel de protecție mai ridicat decât altele. Poate fi vorba despre camera serverelor, un spațiu de depozitare a produselor farmaceutice, un laborator sau chiar intrarea principală în afara programului de lucru.
Și riscurile diferă. Accesul neautorizat poate duce la furturi, întreruperea activității, probleme de conformitate sau incidente care afectează siguranța. La fel de important este însă ca persoanele potrivite să poată intra în zonele potrivite, la momentul potrivit, fără ca accesul celorlalți să fie îngreunat inutil.
Acest echilibru este deosebit de important în locațiile mari sau în cele supuse unor reglementări stricte. Când iXAfrica și-a construit centrul de date emblematic din Nairobi, controlul accesului a reprezentat o parte esențială a strategiei generale de securitate. Fiecare eveniment de acces la uși trebuia înregistrat, activitatea contractorilor monitorizată, iar cerințele de conformitate respectate. În astfel de medii, controlul accesului nu înseamnă doar deschiderea și închiderea ușilor. El ajută organizațiile să demonstreze că pot controla cine a intrat, unde a avut acces și când.
Un sistem de control al accesului bine proiectat susține atât securitatea, cât și activitatea zilnică, ajutând organizațiile să:
- Împiedice accesul neautorizat în zonele restricționate
- Păstreze evidența intrărilor pentru audituri și investigații
- Administreze centralizat drepturile de acces în mai multe locații, clădiri și departamente
- Îmbunătățească siguranța, circulația persoanelor și respectarea cerințelor de conformitate în mediile reglementate
Beneficiile operaționale sunt adesea mai mari decât se așteaptă organizațiile. Menținerea la zi a drepturilor de acces este, de obicei, mai dificilă decât configurarea lor inițială. Organizațiile trebuie să țină permanent cont de schimbările de rol, proiectele temporare și vizitatorii care au nevoie de acces pentru perioade scurte.
Gestionarea acestor schimbări prin software este mult mai simplă decât modificarea încuietorilor, înlocuirea cheilor sau actualizarea unor liste de acces separate. Când drepturile pot fi modificate rapid și consecvent, organizațiile petrec mai puțin timp cu administrarea și au mai multă certitudine că accesul acordat corespunde nevoilor actuale.
Componentele de bază ale unui sistem de control al accesului fizic
Din perspectiva utilizatorului, controlul accesului poate părea simplu. O ușă se deblochează, o poartă rămâne închisă sau unui vizitator i se permite intrarea. În spatele acestor interacțiuni obișnuite se află însă mai multe tehnologii care funcționează împreună pentru a verifica drepturile de acces, a controla punctele de intrare și a ajuta organizațiile să administreze accesul în timp.ză împreună pentru a evalua permisiunile, a controla punctele de acces și a ajuta organizațiile să gestioneze accesul în timp.
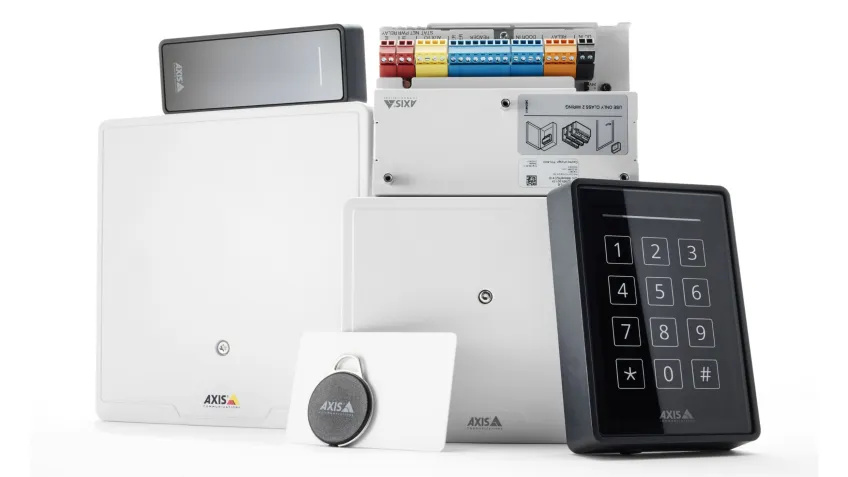
Mijloace de autentificare
Un mijloc de autentificare asociază o persoană cu un set de drepturi de acces din sistem. Pentru unele organizații, acesta este în continuare un card sau un breloc de acces. Altele au introdus mijloace de autentificare pe telefonul mobil, care pot fi emise de la distanță și administrate prin smartphone.
Alegerea depinde adesea atât de ușurința în utilizare, cât și de securitate. O clădire rezidențială poate pune accent pe accesul facil al locatarilor, în timp ce o unitate de producție poate solicita o verificare suplimentară înainte de intrarea într-o zonă restricționată.
Mijloacele de autentificare trebuie administrate permanent. Cardurile se pierd, telefoanele sunt înlocuite, iar cerințele de acces se schimbă în timp. Un sistem bine proiectat face aceste modificări mai ușor de gestionat, fără muncă administrativă inutilă.
Cititoare de carduri
Fiecare solicitare de acces începe undeva. În cele mai multe cazuri, la un cititor instalat lângă o ușă, o poartă, un turnichet sau un interfon.
Cititoarele acceptă tehnologii diferite de autentificare și sunt concepute pentru medii diferite. Unele sunt construite pentru exterior, în timp ce altele sunt optimizate pentru intrări intens circulate, unde o utilizare fluidă contează la fel de mult ca securitatea.
Cititoarele se află în punctul în care oamenii interacționează cu sistemul. Rolul lor este să preia informațiile din mijlocul de autentificare și să le transmită pentru verificare.
Controlere de ușă conectate la rețea
După preluarea informațiilor de autentificare, controlerul stabilește cum trebuie să răspundă sistemul. În funcție de arhitectură, un controler poate gestiona o singură ușă sau mai multe uși dintr-o clădire.
Controlerele moderne iau tot mai des deciziile local, fără să depindă de comunicarea permanentă cu un server central. Această abordare ajută la menținerea funcționării normale dacă legătura de rețea este întreruptă temporar și permite aplicarea în continuare a regulilor de acces la nivelul ușii.
Deoarece controlerele se află la intersecția dintre securitatea fizică și infrastructura de rețea, ele reprezintă și o componentă importantă a strategiei generale de securitate cibernetică a organizației.
Componente de închidere
Deciziile de acces sunt luate electronic, dar securitatea fizică depinde în continuare de echipamentele instalate la punctul de intrare.
Încuietorile electronice, contraplăcile electrice, încuietorile electromagnetice, porțile și turnicheții au același scop: controlul accesului fizic. Alegerea depinde de clădire, de cerințele de securitate și de cele privind siguranța persoanelor.
În multe medii, aceste decizii presupun un echilibru între securitate și cerințele de protecție a vieții, astfel încât ușile să funcționeze corect atât în condiții normale, cât și în situații de urgență.
Sistemul de administrare a controlului accesului
Sistemul de administrare permite gestionarea continuă a controlului accesului după instalare. Echipele de securitate și cele responsabile de administrarea clădirilor folosesc software-ul pentru a verifica evenimentele, a actualiza drepturile de acces și a investiga incidentele. O modificare făcută în sistemul de administrare poate fi aplicată în mai multe clădiri, fără ca cineva să fie nevoit să se deplaseze la fiecare ușă.
Această vizibilitate devine și mai valoroasă când sistemul de control al accesului este integrat cu supravegherea video. Când districtul școlar unificat Mulvane din Kansas și-a modernizat sistemul de control al accesului, administratorii au putut corela în timp real evenimentele de la uși cu imaginile video. În loc să treacă de la un sistem la altul, au putut urmări un incident pe măsură ce se desfășura și au obținut o imagine mai clară asupra celor întâmplate.
Care sunt principalele tipuri de sisteme de control al accesului fizic?
Stabilirea persoanelor care trebuie să aibă acces este doar o parte a provocării. Organizațiile au nevoie și de o metodă consecventă de administrare a drepturilor de acces în mai multe clădiri și departamente, în funcție de cerințele de securitate.
Aici intervin modelele de control al accesului. Ele stabilesc cum sunt acordate, revizuite și aplicate drepturile de acces. Majoritatea sistemelor moderne de control al accesului fizic acceptă simultan mai multe modele, astfel încât organizațiile să poată folosi abordări diferite în situații diferite.
- Controlul discreționar al accesului (DAC): Proprietarul unei resurse decide cine o poate accesa. Această abordare funcționează bine în organizațiile mai mici, unde deciziile pot fi luate local. Pe măsură ce mai multe persoane primesc responsabilitatea de a acorda acces, devine mai dificil să păstrezi o imagine clară asupra persoanelor care au acces la fiecare resursă.
- Controlul obligatoriu al accesului (MAC): Regulile de acces sunt definite central și aplicate consecvent în întreaga organizație. Flexibilitatea redusă este intenționată. Organizațiile folosesc acest model atunci când deciziile de acces trebuie să respecte reguli stricte, indiferent cine solicită accesul.
- Controlul accesului bazat pe roluri (RBAC): Drepturile de acces sunt stabilite în funcție de rolul utilizatorului în organizație. Personalul financiar primește alte drepturi decât personalul responsabil de administrarea clădirilor, indiferent de persoana care ocupă fiecare rol. Majoritatea clădirilor comerciale se bazează în mare măsură pe RBAC, deoarece acesta reflectă modul în care accesul este gestionat de obicei în practică. Drepturile sunt atribuite rolurilor sau departamentelor, nu fiecărui utilizator în parte, ceea ce simplifică administrarea sistemului pe măsură ce organizația crește.
- Controlul accesului bazat pe reguli (RuBAC): Accesul este stabilit în funcție de condiții predefinite, nu doar de rolul utilizatorului. Un angajat poate avea permisiunea să intre într-o clădire numai în timpul programului de lucru, iar drepturile unui contractor pot expira automat la încheierea unui proiect. Organizațiile folosesc adesea RuBAC împreună cu RBAC pentru a adăuga restricții legate de timp sau de locație.
- Controlul accesului bazat pe atribute (ABAC): Deciziile de acces se bazează pe o combinație de atribute, nu pe o singură regulă. Un tehnician de întreținere poate avea rolul necesar, dar accesul îi poate fi totuși refuzat dacă instruirea obligatorie privind siguranța a expirat sau dacă solicitarea este făcută în afara programului de lucru aprobat.
În practică, organizațiile aleg rareori un singur model. O clădire de birouri poate folosi RBAC ca bază, poate aplica RuBAC pentru a restricționa accesul în afara programului și poate utiliza ABAC în zonele care necesită un control mai detaliat. Abordarea cea mai eficientă depinde de mediu și de nivelul de control necesar în diferitele părți ale organizației.
Concluzie
Controlul accesului fizic nu mai înseamnă doar securizarea ușilor. Sistemele moderne ajută organizațiile să găsească un echilibru între securitate, ușurința accesului și cerințele operaționale, într-o gamă largă de medii.

